Vulnerabilities
How VEX Documents Work: Mapping Vulns to Real Risk
VEX documents shift security from counting vulnerabilities to proving which ones actually affect your specific build and runtime environment.
Everything Firewall Chronicle has reported about risk assessment: 3 stories, newest first. Part of our Vulnerabilities coverage.
VEX documents shift security from counting vulnerabilities to proving which ones actually affect your specific build and runtime environment.
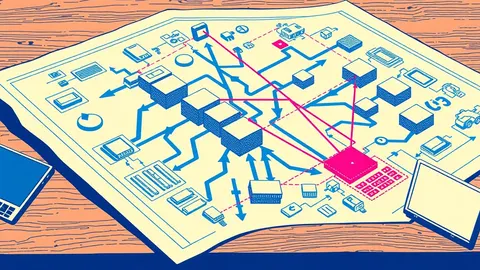
Threat modeling exposes hidden attack surfaces by mapping data flow and trust boundaries, revealing vulnerabilities that static code analysis and automated scanners consistently miss.
CVSS scores measure exploitability mechanics, not business impact, meaning a critical score often signals low actual risk to your specific infrastructure.